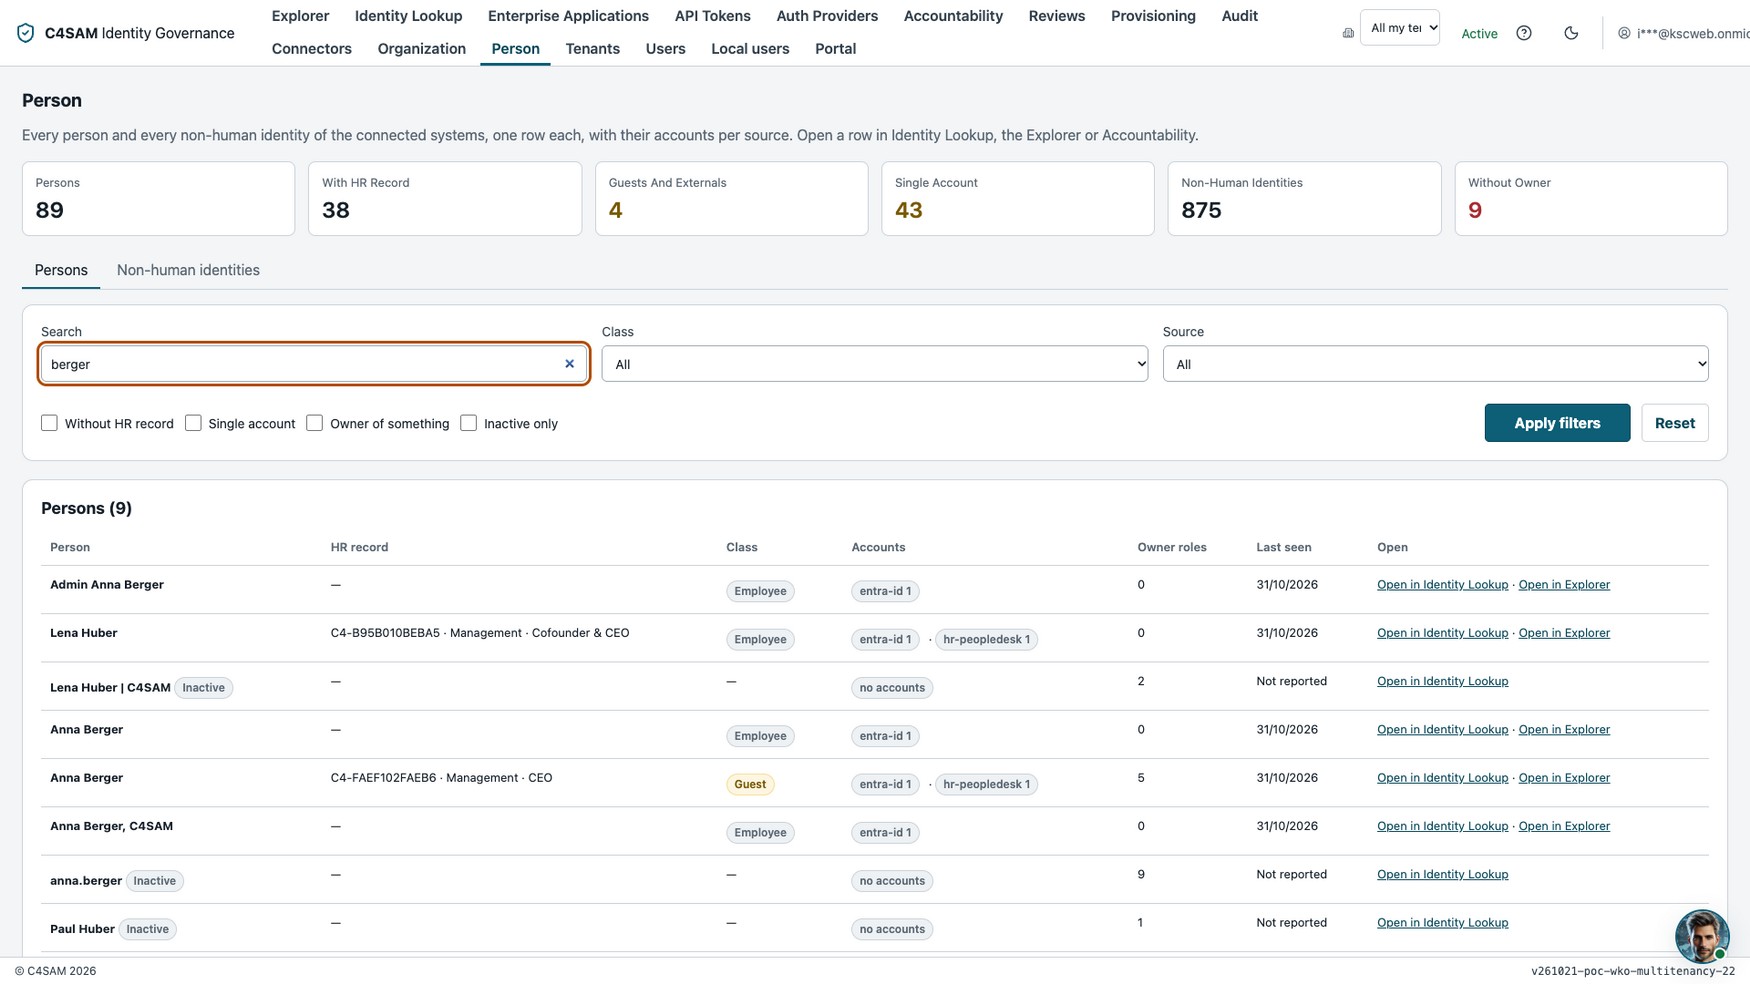
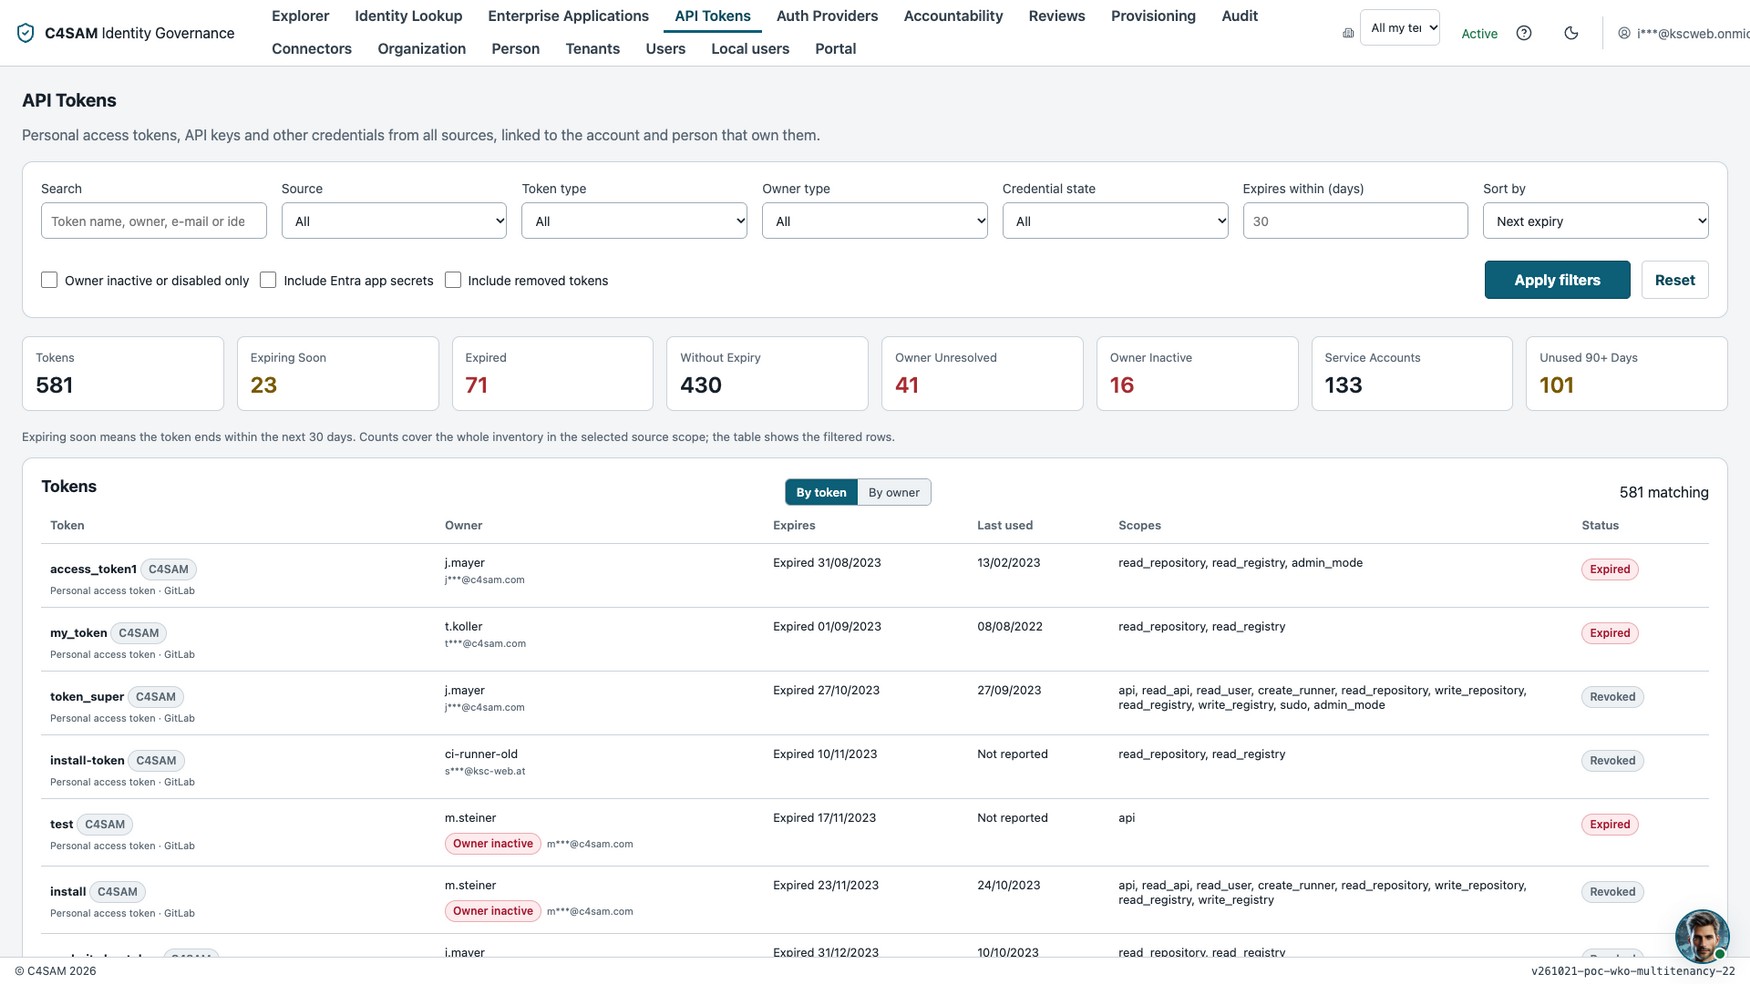
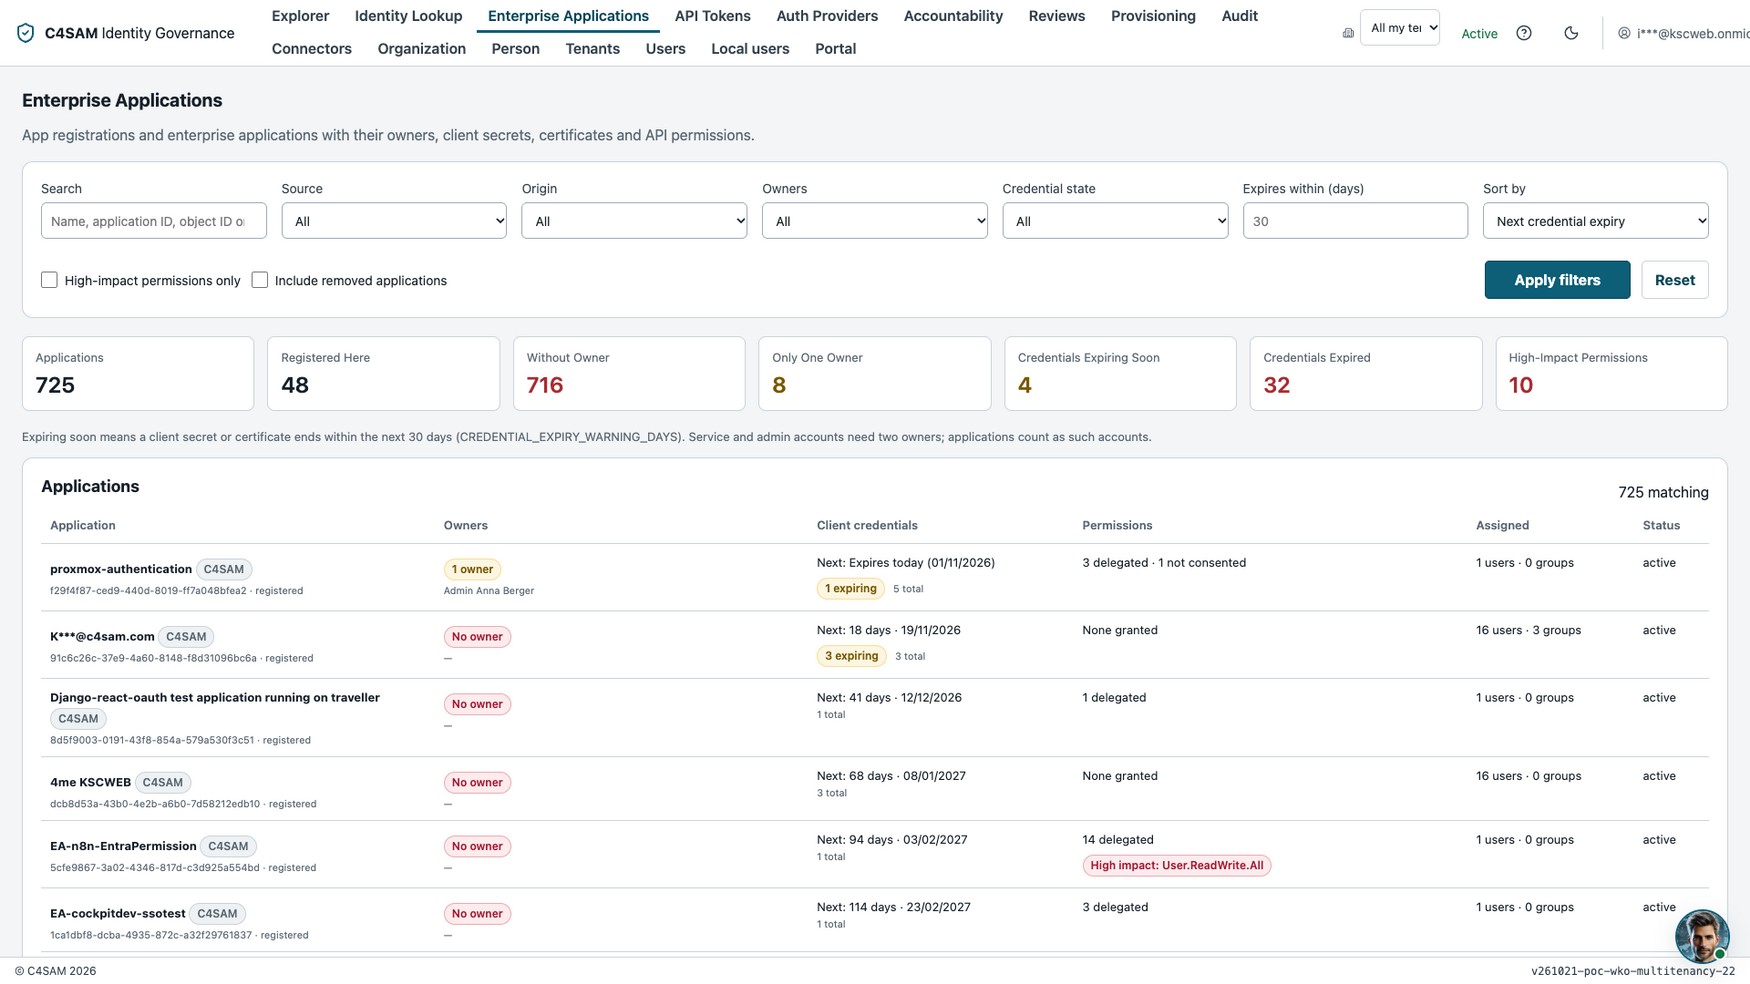
C4SAM Identity Governance beantwortet die Fragen, die in den meisten Organisationen Tage dauern: jede Identität, jedes Konto, jeder technische Zugang, in einem Bild. Lesend zuerst, in Ihrer Umgebung, ohne dass Identitätsdaten das Haus verlassen.
Diese zehn Fragen hören wir in fast jedem Gespräch mit IT- und Sicherheitsverantwortlichen. Kaum jemand beantwortet sie in zehn Minuten.
Wer hat Zugriff worauf, über alle Systeme?
Wie viele Konten gehören zu einer Person?
Welche Service-Accounts, API-Tokens, Apps und Client Secrets gibt es?
Wer ist Owner davon, und ist diese Person noch da?
Was passiert beim Austritt mit den technischen Identitäten einer Person?
Wer ist Administrator, über welchen Weg?
Wer sieht über Organisationsgrenzen hinweg?
Wer kann die Produktions-VM herunterfahren?
Können wir das einem Prüfer in zehn Minuten zeigen?
Was wäre, wenn ein Token im falschen Repository landet oder der Kollege kündigt, dem die Hälfte der Service-Accounts gehört?
Für die meisten dieser Fragen gibt es bei uns heute eine Seite, einen Bericht oder eine Kampagne. Jede Antwort trägt den Namen der Person, die sie bestätigt hat.
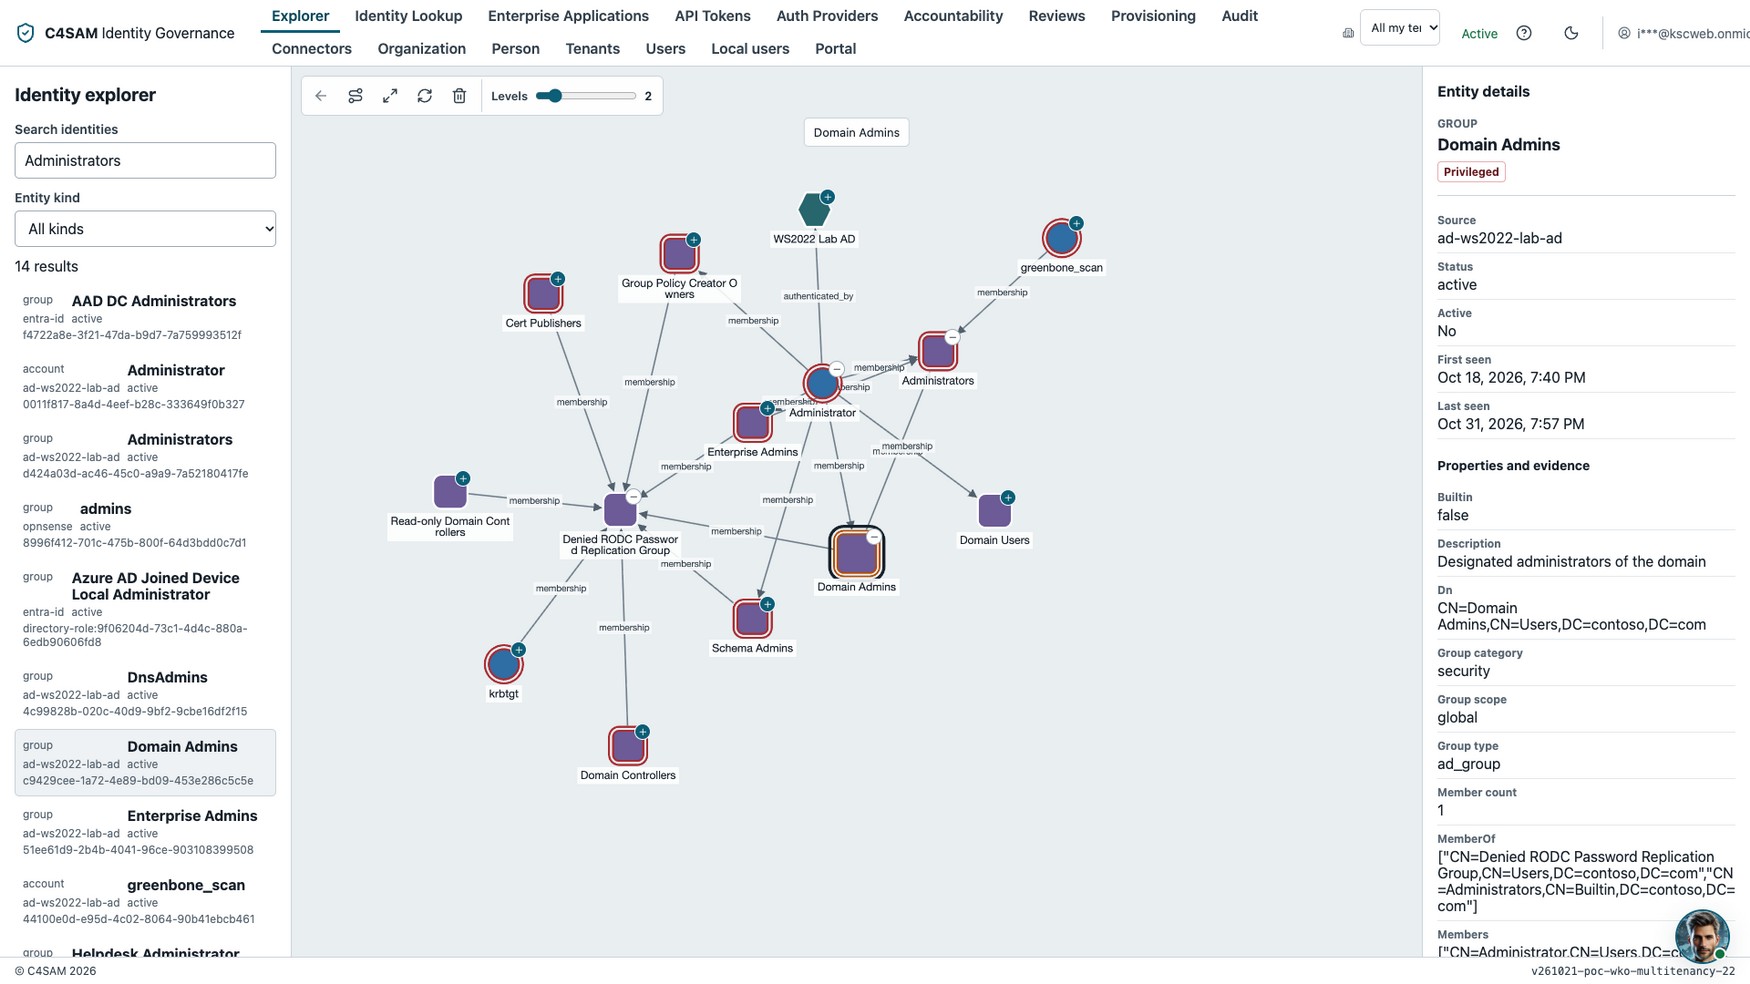
Konnektoren lesen Active Directory je Forest, Entra ID mit Gästen, Gruppen, Teams, Enterprise Apps und SharePoint-Sites, das HR-System, GitLab, LDAP und Proxmox. Im Intervall, mit Laufprotokoll. Konten werden Personen zugeordnet, über Personalnummer und Regeln. Was nicht eindeutig ist, landet auf einer Klärungsliste. Fileserver, Exchange, SQL und SAP folgen nach Ihrer Priorität.
Jede Ressource bekommt einen Owner, vorgeschlagen aus den Quellsystemen und bestätigt von einem Menschen. Kampagnen prüfen Gäste, Admin-Konten, privilegierte Gruppen, Apps, Teams und SharePoint-Sites, einmalig oder wiederkehrend. Jede Entscheidung wird mit Zeitpunkt, Person und Begründung festgehalten.
Eintritt, Wechsel und Austritt kommen aus dem HR-System: Regel, Plan, Freigabe, Ausführung, Rückmeldung an HR. In Active Directory werden Pläne und Entzüge direkt ausgeführt. Jedes weitere Zielsystem wird erst nach einem Probebetrieb mit Planvorschau freigeschaltet. Bis dahin bleibt der Entzug ein dokumentierter Auftrag.
Service-Accounts, API-Tokens, App-Registrierungen, Client Secrets, Zertifikate, Automatisierungen. Sie haben keine Personalnummer, keinen Vorgesetzten und kein Austrittsdatum. Sie laufen weiter, wenn ihr Ersteller längst weg ist.
C4SAM behandelt sie wie Personenkonten: Inventar, Owner, Ablaufdatum, letzte Nutzung, Rezertifizierung. Privilegierte Konten brauchen zwei Owner. Der Owner ist an die Person im HR-System gebunden, nicht an einen Namen in einer Liste. Verlässt er das Unternehmen, wird die Ressource als verwaist markiert und kommt in die nächste Überprüfung.
Konzerne mit Tochtergesellschaften, Verwaltungen, Kliniken, Hochschulen: viele Organisationen, ein Active Directory, ein Tenant.
C4SAM trennt hart in der Datenbank. Jede Organisation sieht nur ihre Identitäten, Rollen gelten je Organisation, geteilte Verzeichnisse werden über Regeln zugeordnet. Der Blick über die Grenze ist im Notfall möglich: befristet, begründet und protokolliert.
Captain Sam ist der Assistent im Cockpit. Er beantwortet Fragen zu Zugriffen, hilft bei der Bedienung und unterstützt beim Entwurf von Regeln. Er läuft auf einem Sprachmodell in Ihrer Umgebung, hat nur lesende Werkzeuge und sieht nur, was die angemeldete Person sieht. Anlegen und Freigeben bleibt beim Menschen.
„Welche privilegierten Gruppen haben keinen Owner?“
Aktuell haben 14 privilegierte Gruppen in Active Directory und Entra ID keinen bestätigten Owner (darunter Domain Admins, Account Operators und Server Operators). Für 9 Gruppen liegt ein Owner-Vorschlag aus den Quellsystemen vor.
→ In Accountability-Ansicht öffnen (Filter: Privileged & Without Owner)Jede Entscheidung, jede Änderung und jeder Konnektorlauf landet im Audit-Log, mit Export an Ihr SIEM. Kampagnenberichte und Widerrufslisten gibt es auf Knopfdruck. So entstehen Nachweise für NIS2 Artikel 21, ISO 27001 A.5.15 bis A.5.18, die interne Revision und die Wirtschaftsprüfung im laufenden Betrieb, nicht in einem Projekt davor.
Identity Governance ist ein Modul des C4SAM Cockpit, der Plattform für Security, Automation und Monitoring: selbst gehostet, eine Oberfläche, ein Datenmodell. Wer das Cockpit schon betreibt, schaltet das Modul frei. Wer neu einsteigt, beginnt mit Identity Governance und wächst von dort.
Installation in Ihrer Umgebung, Verzeichnisse und HR lesend angebunden, erster Befundbericht.
Owner benannt, Kampagnen laufen, Nachweise im SIEM.
Fileserver, Exchange, SharePoint-Tiefe, SQL, alles lesend.
Provisioning und Entzug, je Zielsystem nach Probebetrieb.
SAP, Helpdesk, Telefonie, Lizenzen, nach Ihrer Priorität.
Jede Phase endet mit messbaren Ergebnissen und einer Abnahme. Der Betrieb ist optional und beginnt nach dem Pilot.
Wer ist für welchen Zugang verantwortlich? Diese Frage bleibt in den meisten Unternehmen unbeantwortet. In unserem exklusiven Whitepaper zeigen wir Ihnen, wie C4SAM jedes Konto, ob von Menschen oder Maschinen, einer verantwortlichen Person zuordnet und so aus verstreuten Accounts nachvollziehbare, geprüfte Zugriffsrechte macht.
Whitepaper herunterladen (PDF)Wir zeigen Ihnen an unserer Demo-Umgebung, wie die Antworten auf die zehn Fragen aussehen, und besprechen, was ein Pilot in Ihrer Umgebung zeigen würde. Mit Ihren Fragen.