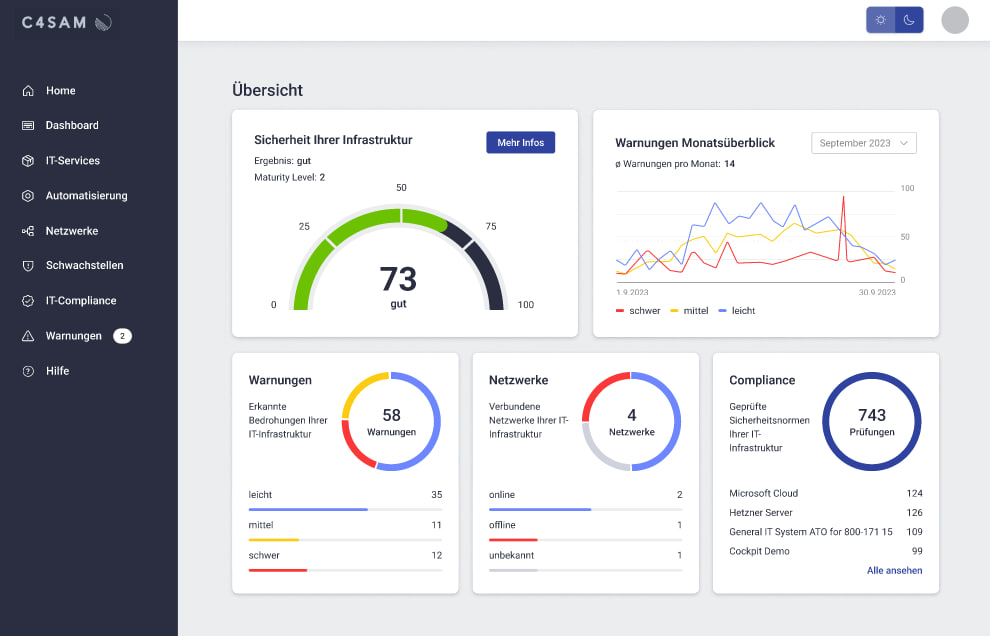
C4SAM konsolidiert die Findings Ihrer bestehenden Tools und priorisiert sie risikobasiert — mit Business-Kontext, nicht nur CVSS. Ihre Tools bleiben, der Überblick kommt dazu.
Tenable, CrowdStrike, Defender, Ihr SIEM, Lansweeper — jedes liefert Findings, jedes in eigenem Format, an eigener Stelle. Die Zusammenführung ist Handarbeit, oft ein ganzer Personentag. Die Priorisierung bleibt reine Scanner-Severity, ohne Zonen- und Business-Kontext. Das Ergebnis: Fehlpriorisierung, blinde Flecken in sensiblen Bereichen und Findings, die in schwarzen Löchern verschwinden.
C4SAM verbindet die Findings all Ihrer Quellen zu einem konsolidierten, deduplizierten Bild. Jeder Befund erhält einen nachvollziehbaren Risiko-Score (P1–P5), der Bedrohungslage, Exponierung, Business-Impact und technische Auswirkung kombiniert — inklusive der Gründe, die ihn ausgelöst haben. Aus einer flachen Liste „kritischer“ Findings wird eine belastbare, verantwortlich zugeordnete Reihenfolge.
Alle Scanner in einem Bild, Asset-IDs normalisiert und dedupliziert.
Business-Kontext und Exponierung fließen ein — nicht nur die CVSS-Zahl.
Bidirektionale Ticketing-Integration, Status-Rückmeldung und Re-Scan-Verifikation.
Ihre Scanner, Ihr SIEM, Ihr SOC bleiben — C4SAM ergänzt die Schicht dazwischen.
Nachweise und Control-Mapping für Vorgaben wie NIS2, ISO 27001, DSGVO und DORA.
Volle Datenkontrolle, DSGVO-konform, kein Vendor-Lock-in.
Starten Sie risikoarm mit zwei Quellen und klaren Erfolgskriterien.
In einer kurzen Demo zeigen wir True Risk Priority an einem Ihrer Anwendungsfälle — von der konsolidierten Sicht bis zur zugeordneten Behebung.